
El llamado de la industria tecnológica a bajar una marcha al avance de la inteligencia artificial por temor a un hipotético descontrol ha caído en oídos sordos en Estados Unidos, pero también en Europa. «No creo que sea muy realista pensar que podamos alcanzar algún tipo de acuerdo» para frenar el desarrollo, «siempre habrá alguien que quiera impulsarlo y acelerarlo», ha advertido este martes la vicepresidenta Ejecutiva de la Comisión Europea para la Soberanía Tecnológica, Henna Virkkunen, en un encuentro en Estrasburgo al que EL PERIÓDICO ha atendido. El llamado de la industria tecnológica a bajar una marcha al avance de la inteligencia artificial por temor a un hipotético descontrol ha caído en oídos sordos en Estados Unidos, pero también en Europa. «No creo que sea muy realista pensar que podamos alcanzar algún tipo de acuerdo» para frenar el desarrollo, «siempre habrá alguien que quiera impulsarlo y acelerarlo», ha advertido este martes la vicepresidenta Ejecutiva de la Comisión Europea para la Soberanía Tecnológica, Henna Virkkunen, en un encuentro en Estrasburgo al que EL PERIÓDICO ha atendido.
El llamado de la industria tecnológica a bajar una marcha al avance de la inteligencia artificial por temor a un hipotético descontrol ha caído en oídos sordos en Estados Unidos, pero también en Europa. «No creo que sea muy realista pensar que podamos alcanzar algún tipo de acuerdo» para frenar el desarrollo, «siempre habrá alguien que quiera impulsarlo y acelerarlo», ha advertido este martes la vicepresidenta Ejecutiva de la Comisión Europea para la Soberanía Tecnológica, Henna Virkkunen, en un encuentro en Estrasburgo al que EL PERIÓDICO ha atendido.
La dirigente europea cree que, en lugar del ruego lanzado por Anthropic y respaldado por OpenAI, Google y Elon Musk, «es más importante centrarnos en cómo podemos llegar a un acuerdo internacional sobre las normas de seguridad relacionadas con la IA«. Así, prioriza la cooperación entre países frente a un desarrollo tecnológico que, cree, «no va a hacer otra cosa que acelerarse». «Veo la IA un poco como lo nuclear: no todo lo que puede hacerse con IA debería hacerse con IA. Por eso también deben existir determinadas reglas».
No obstante, Virkkunen comparte algunos de los temores de Silicon Valley, si bien no los que hablan de una amenaza existencial para la humanidad. «En estos momentos, los riesgos que estamos viendo con la IA están relacionados principalmente con la ciberseguridad (…) y los siguientes serán biológicos», ha explicado. «Tenemos que estar preparados».
No todo lo que puede hacerse con IA debería hacerse con IA
La agencia europea de ciberseguridad (ENISA) accede desde hace pocos días a Mythos, uno de los modelos de IA generativa más potentes del mundo, para detectar y corregir potenciales vulnerabilidades informáticas en los sistemas de la UE. Sin embargo, empresas militares como la estadounidense Booz Allen Hamilton han dejado de utilizar Fable, otro modelo de Anthropic, por temor a que las políticas de retención de datos de la compañía puedan exponer sus secretos comerciales, según ha adelantado The Information.
La carta de Dario Amodei ha pedido permitir las auditorías independientes de sus modelos de IA para conocer mejor cómo funcionan, una medida de transparencia ya exigida por la regulación europea. «Les estamos pidiendo más información sobre qué estructuras de seguridad tienen, cómo están teniendo en cuenta las recomendaciones de expertos externos y cómo supervisan los modelos que ya están en el mercado», ha asegurado Virkkunen.
Preguntada por este diario sobre la propuesta española de exigir responsabilidad penal a los directivos tecnológicos, la vicepresidenta de la Comisión ha asegurado estar «muy interesada en conocerla mejor», remarcando que los casos en que agentes de IA se han coordinado de forma autónoma y sin autorización de sus dueños para realizar ciberataques contra empresas son «inaceptables». «Las compañías deberían disponer de medidas de seguridad que impidan que esto ocurra», ha explicado. Virkkunen, que forma parte del PPE, también ha lanzado un dardo al Gobierno de Pedro Sánchez al señalar que España aún «no ha aplicado completamente» las normas europeas de ciberseguridad.
En relación con la crisis migratoria en la frontera sur española, Virkkunen ha asegurado que Ceuta ha vuelto a demostrar que los ataques híbridos desde el exterior son una cuestión de seguridad europea. «Gran parte de la desinformación venía del lado de Marruecos, pero pudimos coordinarnos muy rápidamente con plataformas como TikTok y Meta» y con organizaciones de verificación, también de contenido en árabe, para desarticular bulos.
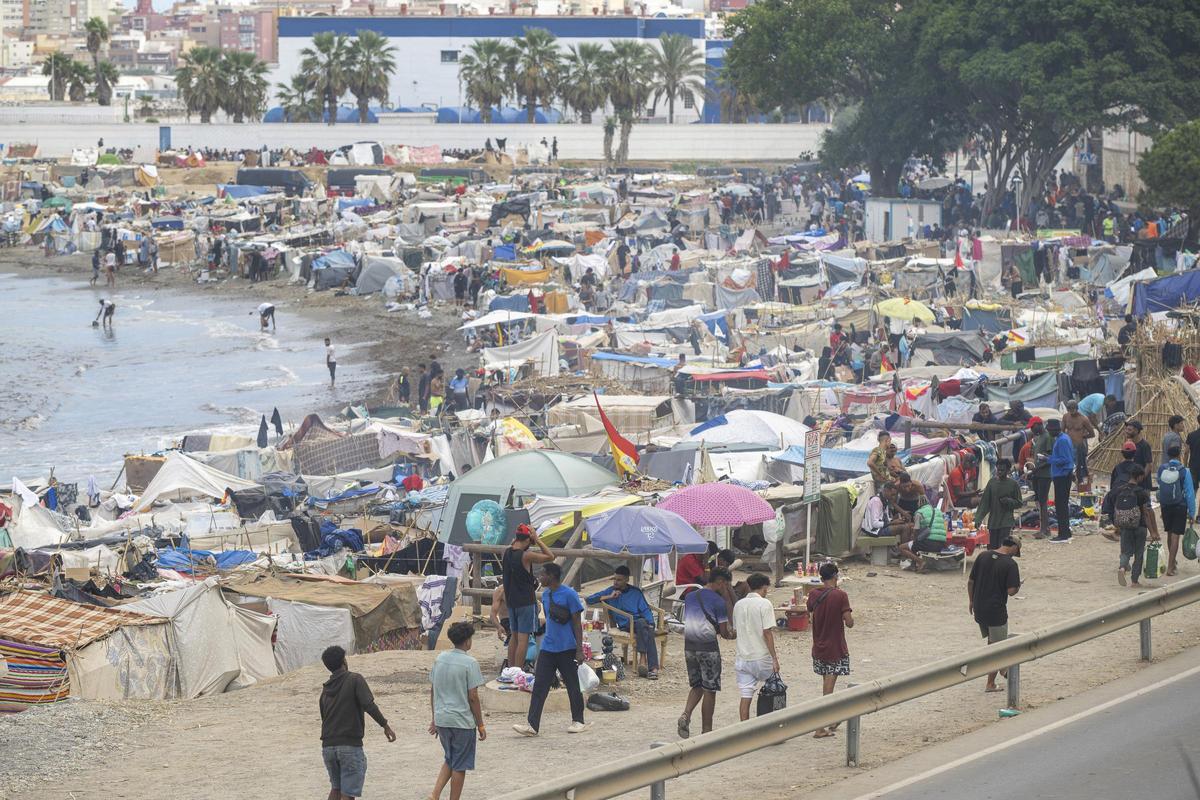
Actualmente, la Ley de Servicios Digitales obliga a las redes sociales a combatir esos esfuerzos coordinados de desinformación como arma de injerencia política. No obstante, el reto es aplicar esa ley europea fuera del territorio comunitario. «Tenemos que ser capaces también de seguir y supervisar la situación fuera de la UE, especialmente ante situaciones como una crisis migratoria», ha remarcado la vicepresidenta. Las lecciones que deja la crisis fronteriza con Marruecos se traducirán en un nuevo mandato para Frontex para que sea capaz de disponer de un «conocimiento completo de la situación, tanto dentro como fuera de Internet«.
El Periódico de Aragón – Tecnología


